ช่วงนี้ใกล้สอบเข้ามาทุกที ผมเองก็ยุ่งๆอยู่ บางทีมันก็ยุ่งซะจนไม่รู้จะทำอะไรก่อนหลังดี พยายามคิดว่าจะเขียนเรื่องอะไรมาลงในบล๊อกดี อยากนำเสนอสิ่งที่มีประโยชน์ อาจจะขอพักเรื่องเกี่ยวกับโปแกรมมิ่งไว้สักพักหนึ่ง เพราะการจะเขียนเรื่องพวกนี้ ต้องทำการทดลองก่อน แล้วค่อยมาเขียนเป็นขั้นตอน ซึ่งต้องใช้เวลาพอสมควร
ผมเป็นคนหนึ่งที่ชอบค้นหาข้อมูลใน google อย่างมาก ประมาณว่าวันไหน เข้า google ไม่ได้ วันนั้นแหละ maxnet ต้องโดนผมโทรไปทักทายแน่ๆ วันนี้ผมได้ค้นหาข้อมูลไปเรื่อยๆ จนไปเจอบทความบทความหนึ่ง ซึ่งผมคิดว่ามันมีประโยชน์วันนี้ ก็เลยขอเอามาเก็บไว้ในบล๊อกแห่งนี้บ้าง เพราะจากการค้นหาไปยังแหล่งต้นกำเนิดของข้อความปรากฏว่าเข้าหน้าเพจนั้นไม่ได้แล้ว พอไปค้นหารูปของ Hacker คนนี้ ก้เกือบจะเข้าไม่ได้ ต้องเข้าไปเอาที่ cache ของ google หน่ะครับ สงสัยว่าจะโดนเจ้าของ Hacker ไล่ลบหรือเปล่า ยังงัยๆ ก็อย่ามาลบบล๊อกผมหน่ะพี่ ผมเอาบทความพี่มาเผยแพร่ด้วยความเคารพครับ
เจาะใจนักเจาะรหัส HACKER
แทบจะไม่เคยมีปรากฏการณ์ที่นักโจรกรรมข้อมูลคอมพิวเตอร์ ซึ่งเรียกตัวเองว่า “แฮกเกอร์” จะยอมเปิดใจอย่างเปลือยเปล่าทั้งเรื่องราวในอดีตและปัจจุบันเหมือนครั้งนี้ แท้จริงแล้วเขาไม่ใช่บุคคลน่ากลัวและน่ารังเกียจอย่างที่สังคมตั้งข้อหา เพียงแค่มุมมองของเขาอาจจะไม่เหมือนชาวบ้าน ขณะเข้าไปพบโหว่ของบางเว็บไซต์และพยายามชอนไชหาข้อผิดพลาด และจริงหรือไม่ว่าเขาเป็นขบถต่อกฎหมายไอที ขณะร่วมงานกับดีเอสไอเป็นครั้งคราว ติดตามเรื่องราวของแฮกเกอร์หนุ่มที่ใช้ชีวิตอย่างคนปกติกับการงานที่ก้าว หน้า มั่นคง และหลายคนต้องอิจฉาเขา
- แฮกเกอร์ (Hacker)
บางกลุ่มเรียกว่าพวกหมวกขาว (White Hat) จัดอยู่ในฝ่ายธรรมะ เป็นพวกที่มีความเชี่ยวชาญด้านระบบคอมพิวเตอร์อย่างดีเยี่ยม สามารถค้นพบช่องโหว่และแจ้งเตือนให้เจ้าของระบบได้รับรู้ อีกทั้งยังนิยมศึกษาหาความรู้เพิ่มเติม แบ่งปันความรู้ที่ได้และไม่เคยคิดทำลายข้อมูลโดยมีเจตนา
- แครกเกอร์(Cracker)
แครกเกอร์ (Cracker) บางกลุ่มเรียกว่าพวกหมวกดำ (Black Hat) จัดว่าเป็นแฮกเกอร์ฝ่ายอธรรม นิยมใช้ความสามารถเฉพาะตัวไปในทางที่ผิด มีเจตนามุ่งร้าย ทำให้เกิดปัญหาในระบบคอมพิวเตอร์
- สคริปท์คิดดี้(Script Kiddy)
เป็นพวกน้องใหม่ที่เพิ่งเข้าวงการ แต่กำลังทวีจำนวนเพิ่มขึ้น คนพวกนี้ไม่จำเป็นต้องรู้หรือมีความสามารถมากนัก แต่อาศัยเครื่องไม้เครื่องมือที่หาได้จากเว็บไซต์หรือกระดานสนทนาของกลุ่มแค รกเกอร์มาทดลองใช้ เช่น การแฮกอีเมล์ การแฮกยูสเซอร์มาเล่นเน็ตฟรี
เขาหาว่าผมเป็นแฮกเกอร์!!!
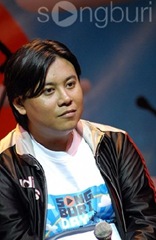 ภายในออฟฟิศทันสมัยบนตึกสูงย่านถนนอโศก ไม่เพียงการตกแต่งดีไซน์ที่มีรสนิยม อุปกรณ์ทางด้านเทคโนโลยีของที่นี่เรียกว่าไฮเทคสมกับเป็นผู้ให้บริการงาน ด้าน อินเทอร์เน็ต เอเจนซี ที่มีลูกค้ารายใหญ่ระดับแถวหน้าในตลาดหลายรายเลือกใช้บริการให้ดูแลเว็บไซต์
ผลงานส่วนหนึ่งถูกดูแลโดย นิรันดร์ ไชยเดช (9AuM) หนุ่มทำงานวัย 29 ปี กับตำแหน่ง Senior Web Application Programmer เขาทำงานที่นี่มากว่า 6 ปีแล้ว ตั้งแต่ครั้งยังเรียนไม่สำเร็จแต่ใบรองรับการศึกษาไม่เป็นปัญหา ด้วยเพราะฝีไม้ลายมือที่เจนจัดและหาตัวยากในการเขียนโปรแกรม อาจกล่าวได้ว่านิรันดร์เป็นนักโปรแกรมเมอร์ที่ใครหลายคนให้การยอมรับ
ตอนนี้หน้าที่ของผมคือการเขียนโปรแกรม ดูแลน้องๆ โปรแกรมเมอร์ที่เข้ามาใหม่ แนะนำเขาแต่ถ้ามีงานด่วนๆ ผมก็จะลงมือเอง ลูกค้าที่ผมดูแล ส่วนใหญ่จะเป็นลูกค้าที่อยู่กันมานาน คือทำงานและไว้ใจกัน ให้ช่วยดูแลในหลายๆเรื่องตั้งแต่งานด้านหน้าเว็บไซต์ งานระบบด้านหลัง การรักษาความปลอดภัย จนถึงในการเลือกสื่อประชาสัมพันธ์เว็บไซต์
ตามปกติแล้วงานทำเว็บไซต์ต้องแยกหน้าที่ให้ชัดเจน เหมือนกับที่บริษัทผมทำคือ มีโปรแกรมเมอร์ มีดีไซเนอร์ มีเว็บมาสเตอร์ และเอดิเตอร์ 4 คนนี้ควรจะมีเพื่อทำให้งานเป็นระบบและทำให้เรื่องที่ตัวเองถนัด
นิรันดร์เล่าให้ฟังว่า จุดเบี่ยงเบนที่ทำให้เขาหันมาสนใจเรื่องเทคโนโลยีเริ่มขึ้นขณะที่เขากำลัง เรียนหนังสืออยู่ชั้นมัธยม 2 เมื่อได้ไปหยิบหนังสือเกี่ยวกับอิเล็กทรอนิกส์มาอ่าน ด้วยความเป็นเด็กที่ชอบประดิษฐ์สิ่งของอยู่แล้ว นิรันดร์จึงบอกกับครอบครัวว่าเขาอยากเรียนต่อทางด้านอิเล็กทรอนิกส์และสอบ เข้าสถาบันอุดมศึกษาแห่งหนึ่งในคณะครุศาสตร์อุตสาหกรรม สาขาวิชาไฟฟ้าและอิเล็กทรอนิกส์ ได้ในเวลาต่อมา
แต่ก็มาพบกับจุดเปลี่ยนอีกครั้ง เพราะคณะดังกล่าวเป็นหลักสูตรที่ปูพื้นฐานการเรียนรู้ให้นักศึกษายึดอาชีพ ครูถ่ายทอดวิชาด้านไฟฟ้าและอิเล็กทรอนิกส์ ซึ่งเขาเองไม่ถนัดกับอาชีพนี้ นิรันดร์จึงบอกกับตัวเองเขาน่าจะทำงานที่เข้ากับนิสัยและความชอบของตัวเอง ได้
"ผมชอบและดีใจที่ได้เรียนคณะครุศาสตร์อุตสาหกรรม ที่นี่ได้สอนให้ผมกล้าคิดกล้าแสดงออก และทำให้ผมสามารถนำความคิดและความรู้ของตัวเองออกไปถ่ายทอดให้ผู้อื่นได้"
เพียงแต่ในตอนนั้นผมมองว่าผมจะมีช่องทางไหนบ้างที่ไม่ต้องยึดติดกับอาชีพที่เกี่ยวกับด้านไฟฟ้าและอิเล็กทรอนิกส์
"พอผมเรียนปี 3 อาจารย์ให้ไปเซ็ตระบบ Lan ในห้องไฟฟ้า ผมรู้สึกทันทีว่าชอบเกี่ยวกับคอมพิวเตอร์ ตั้งแต่นั้นมา ผมก็เรียนให้พอผ่านๆ ได้เกรด C บ้าง B บ้างไปตามเรื่องไม่ให้สอบตก เวลาว่างปุ๊บจะมานั่งจับคอมพิวเตอร์ พอขึ้นปี 4 ชาวบ้านเขาไปเรียนกัน เราก็นั่งจับคอม เขียนเว็บ"
ตอนนั้นยังไม่ได้มีเรื่องแฮกเกอร์เข้ามาในหัวเลย เขียนเว็บอย่างเดียวเพราะเรารู้สึกว่า เด็กมหาลัยอื่นเขียนได้ เราก็ต้องเขียนได้ ในใจคิดแค่นี้เอง
และช่วงที่นิรันดร์ได้มาสัมผัสกับคำว่า "แฮกเกอร์" ก็เมื่อเขาเรียนอยู่ปลายปี 4 ขณะเริ่มทำงานได้ 3 เดือน โลกทัศน์ของการทำงานเปิดหูเปิดตาให้เขากว้างขวางขึ้น และนิสัยส่วนตัวที่ชอบใฝ่รู้ถึงที่มาหรือต้นตอ ซึ่ง นิรันดร์ยกตัวอย่างให้ฟังว่า หากเขาจะทำเว็บบอร์ดขึ้นมา เขาก็ต้องรู้ทุกอย่างว่าทำยังไง ระบบส่วนนี้ทำงานอย่างไร มีไฟล์ไหนที่เกี่ยวข้องบ้าง และแต่ละไฟล์ทำหน้าที่อะไร ผิดกับเด็กสมัยนี้ที่รู้อะไรไม่ลึกซึ้งในสิ่งที่ตนพัฒนา
ความซนของเขาทำให้เริ่มรู้ปัญหาหรือช่องโหว่ของเว็บไซต์ นิรันดร์จึงเริ่มเข้าไปยังเว็บไซต์อื่นๆ ที่คิดว่าน่าจะมีปัญหาเหมือนกัน เพื่อศึกษาถึงที่มาของปัญหา และทำให้เขาได้ขยับตัวเองเป็น "แฮกเกอร์" เข้าไปทุกที
• ปฏิบัติการHack
มีบางคนกล่าวกันว่าแฮกเกอร์ส่วนใหญ่ก็จะเป็นพวกโปรแกรมเมอร์ หรือผู้ดูแลระบบ (System Admin) เสียเอง เพราะคนกลุ่มนี้จะเชี่ยวชาญและคลุกคลีอยู่กับการเขียนโปรแกรมและดูแลระบบ นิรันดร์เล่าถึงเพื่อนสนิทในกลุ่มของเขาที่มีอยู่ประมาณ 3-4 คน ให้ฟังว่า ช่วงก่อนที่จะมีการก่อตั้งกระทรวงเทคโนโลยีสารสนเทศและการสื่อสาร (ไอซีที) เพื่อนของเขาสามารถเข้าไปในเว็บที่ให้บริการตัดบัตรเครดิต (payment gateway) เพื่อเข้าไปเอาหมายเลขบัตรเครดิตมาสั่งซื้อสินค้าผ่านทางเว็บไซต์ต่างประเทศ ร่วม 10 แห่ง โดยที่ไม่ต้องจ่ายตังค์ของตัวเองเลยสักบาท
"ถ้าทำตอนนี้ก็คงโดนแล้ว ช่วงนั้นถ้าใครอยากได้อะไรให้บอกเลย อยากได้หนังสือ อยากได้ CD ก็สั่งได้เลยของทุกอย่างส่งตรงจากต่างประเทศถึงบ้านไม่มีใครรู้ ไม่มีใครมาตามจับ จนพักหลังมันเริ่มรู้สึกว่าเรื่องพวกนี้กลายเป็นเรื่องธรรมดาแล้วก็เลิกกัน ไปเอง แต่ตอนนั้นเป็นเรื่องที่ไม่ธรรมดาเลย"
"ช่วงหลังผมก็เข้าไปในเว็บใต้ดิน ถ้าผมแนะนำให้คนไปสมัครในเว็บนี้จะได้เปอร์เซ็นต์ประมาณ 10 เหรียญฯ แต่ด้วยความที่เราไม่รู้จะแนะนำให้ใครมาสมัครต่อ ยอดเงินมันก็ไม่เพิ่ม ผมก็เลยเข้าไปดูระบบของเขาว่ารันบนระบบอะไร แล้วผมก็เปลี่ยนตัวเองไปเป็นยูสเซอร์ที่ทำเงินได้เยอะมากเข้าไปแก้ไขข้อมูล ส่วนตัวเป็นข้อมูลของเรา ตอนนั้นถ้าทำสำเร็จเงินล้านจะเข้าวิ่งมาที่บ้านเพื่อนผม"
ครั้งนั้นไม่สำเร็จและยังถูกเจ้าของเว็บไซต์ส่งเมล์ถึงเขา แต่ไม่ใช่การต่อว่าหรือเอาเรื่องกับนิรันดร์ กลับเป็นการตะลึงในฝีมือของเด็กหนุ่มที่ทำได้ยังไงกัน รวมถึงการเสนอให้เขารับงานแฮกข้อมูลของยูสเซอร์ในเว็บไซต์ต่างประเทศ เพียงต้องการแค่ชื่อและอีเมล์จำนวน 400 ชื่อ นิรันดร์ยังจำเหตุการณ์นั้นได้ เขาได้รับเงินโอนเข้ามาในบัญชีประมาณ 500 เหรียญฯ ก่อนหน้าที่เขาจะเขียนโปรแกรมเข้าไปรันในโฮสต์และได้รายชื่อพร้อมกับอีเมล์ ส่งให้
"ส่งแค่รายชื่อกับอีเมล์แค่นั้น ผมก็ยังงงว่าจะเอาอีเมล์ไปทำอะไร แต่เขาก็บอกว่ามันมีค่านะ ถ้าไปทำ สแปมกับเรื่องที่สนใจมันจะเกิดการซื้อขายกันขึ้นมา พวกนี้มีเว็บไซต์ที่เป็นเครือข่ายกัน"
ในยุคอินเทอร์เน็ตเริ่มเป็นที่แพร่หลายโปรแกรมไอซีคิวกำลังดัง นิรันดร์เล่าว่า คนที่ใช้ไอซีคิวส่วนใหญ่ต้องการเลขสมาชิกสวยๆ ยิ่งใครได้เลขน้อยหลักก็ยิ่งเจ๋ง นิรันดร์ลงมือจัดการกับเรื่องนี้ ด้วยการไล่แฮกคนที่มีเลขสมาชิกสวยๆ ซึ่งตัวเขาเองก็มีเลขสมาชิก 6789... ด้วยการเขียนโปรแกรมไล่สุ่มรหัสผ่าน ตอนนั้นได้เบอร์ไอซีคิวมา 2,000-3,000 เบอร์ ก็ไล่แจกกันในห้อง IRC และเริ่มทำกำไรด้วยการขายไอซีคิวเบอร์สวยๆ เบอร์ละ 700-800 บาท เขาบอกว่าตอนนั้นได้เงินมาประมาณ 2,000-3,000 บาท
"เงินมันร้อนที่ได้มาง่ายก็หมดเร็วเป็นเรื่องธรรมดา เป็นเรื่องสนุกๆ กันมากกว่าตามวัย อีกช่วงหนึ่งคือตอนนั้นเว็บโป๊กำลังเริ่มดัง เห็นเพื่อนเล่นผมก็เล่นบ้าง แต่เราแค่ไปสมัครเว็บขายแบนเนอร์คือ เราแค่แนะนำใครที่เข้ามาสมัครผ่านไอดีของเรา เราจะได้ค่าลงทะเบียนละ 30 เหรียญฯ"
"ผมก็เขียนโปรแกรมให้โปรแกรมออโต้ โพสต์ ไปว่า มีเว็บมาแนะนำ โพสต์ไป 200-300 เว็บต่อวัน มีคนส่งกลับมาลงทะเบียนตามไอดีของเรา ช่วงนั้นได้เงินประมาณหลักแสนนะ เงินที่ได้มามันก็ละลายไปกับการซื้อของ ซื้อหนังสือ ซื้อคอมพิวเตอร์ ดีว่าตัวเองไม่ได้เอาเงินไปเที่ยวเตร่"
ปัจจุบันนิรันดร์เลิกพฤติกรรมแบบเดิมๆ เพียงแต่เขายังเข้าไปศึกษาเว็บไซต์อื่นๆ เพื่อศึกษาถึงช่องโหว่ของแต่ละเว็บไซต์ เมื่อพบแล้วเขาก็จะแจ้งให้ทางเว็บมาสเตอร์ของเว็บไซต์นั้นรู้ตัว ก่อนที่จะโดนแฮกเกอร์รายอื่นลองของ
"ที่ผมพบกับตัวเองเป็นเว็บไซต์ของธนาคารแห่งหนึ่ง ซึ่งผมยังอึ้งกับนักพัฒนาของเขาที่เขียนโปรแกรมด้วยซอฟต์แวร์หลายภาษามาก เพราะโอกาสที่แอพลิเคชั่นมีปัญหาเป็นไปได้ค่อนข้างสูง แล้วผมก็รู้ว่าเว็บไซต์ธนาคารแห่งนี้หลุดหลายครั้งมาก มีแฮกเกอร์เข้าไปแก้เรื่องวงเงินของบัตรเครดิต เรื่องบัญชีธนาคาร แต่ผมไม่รู้รายละเอียดนะเรื่องนี้
"ตัวผมเองเข้าไปหาก็ยังพบว่าหลุดแต่ไม่ได้ร้ายแรงอะไรมากนัก แค่ผมรู้หมายเลขบัตรเครดิตของคนที่ใช้ธนาคารแห่งนี้ ผมก็สามารถรู้วงเงินของเขา แล้วก็รู้ว่าเขาใช้เงินไปเท่าไหร่แล้ว แต่เราไม่สามารถไปใช้อะไรได้ แค่รู้อย่างเดียว ถามว่ามันอันตรายไหม ผมว่ามันอันตรายนะที่ให้คนอื่นมารู้โปรไฟล์ส่วนตัวของเรา"
ล่าสุดกรณีความวุ่นวายของโอเน็ต-เอเน็ตที่มีปัญหาในเรื่องการแจ้งผลการสอบ นิรันดร์ได้เข้าไปศึกษาถึงระบบในเว็บไซต์ที่ให้นักเรียนเช็คผลการสอบด้วยการ ใช้หมายเลขบัตรประชาชนลิงค์กับหน้าที่แสดงผล เขาเขียนโปรแกรมขอเก็บเลขหมายบัตรประชาชนของคนที่สมัครภายใน 8 ชั่วโมงได้รายชื่อและหมายเลขบัตรทั้งหมดกว่า 3 แสนราย ทำให้เห็นว่าโปรแกรมเมอร์ที่เขียนโปรแกรมนี้มีช่องโหว่ ซึ่งการครอบครองฐานข้อมูลลักษณะนี้อาจนำไปใช้ในทางที่ผิดได้ แต่นิรันดร์เพียงต้องการศึกษาถึงช่องโหว่ของเว็บไซต์เท่านั้น
"สิ่งที่ผมทำทุกวันนี้ถ้าคุณเขียนโปรแกรม เขียนเว็บแอพลิเคชั่นแล้วมีบัคขึ้นมา ผมก็ตามไปดู มันหมดอารมณ์ที่จะไปทำลายเว็บชาวบ้าน แต่ถ้าเป็นเมื่อ 2-3 ปีก่อนถ้าเจอแบบนี้ก็อาจจะเข้าไปแก้ไขและเป็นที่รู้กันว่า �ฉันทำได้� ในกลุ่มจะรู้กัน บางคนจะส่งลิสต์เข้ามา 10-20 เว็บว่า นี่ฝีมือฉันนะที่เข้าไปเปลี่ยน ไม่ใช่ต้องการกลั่นแกล้งแต่เป็นเหมือนการลองของ ช่วงนั้นมีการเก็บสถิติกันเลยว่าใครทำที่ไหนได้บ้าง แต่ทุกวันนี้ทุกคนรู้ว่าเว็บไหนมีช่องโหว่แล้วก็จบ รู้กันแค่นี้"
นิรันดร์มองว่าโปรแกรมเมอร์ที่ดี นอกจากเขียนโปรแกรมเพื่อการใช้งานได้แล้วยังต้องรู้จักการเขียนโปรแกรมเพื่อ ทำลายระบบตัวเองด้วย เพื่อที่จะได้รู้ช่วงโหว่ของระบบนั้นๆ แต่ทุกวันนี้ไม่ค่อยมีโปรแกรมเมอร์แบบนี้ทำกันเท่าไหร่นัก จึงมีแต่พวกแฮกเกอร์ที่เข้ามาทำลายระบบเสียเอง
• มุมมองต่อการบล๊อกเว็บไซด์
ส่วนปัญหาเรื่องการเข้าไปในเว็บไซต์ไม่เหมาะสมนั้น นิรันดร์มองว่าน่าจะเป็นเรื่องจิตสำนึกของคนมากกว่า การบล็อกเว็บไซต์คงไม่ใช่ทางออกที่ดีนัก
. "เพราะบางทีผมต้องการเข้าไปดูข้อมูล แต่ปรากฏว่าเว็บโดนบล๊อก เปิดไปเจอตาทิพย์เข้าให้ ผมคิดว่าถูกแล้วเหรอที่จะไปจำกัดสิทธิส่วนตัวของคนอื่น ทุกวันนี้เหมือนกับเราพยายามล้อมคอกวัว แต่ส่วนตัวผมมองว่าทำไมเราไม่ฉีดวัคซีนให้กับวัวให้มีภูมิคุ้มกันแล้วปล่อย ให้เดินกลางทุ่งไปเลย"
"ทุกวันนี้เราบล๊อกไม่ให้เด็กเข้าเว็บอันตรายแต่เราไม่เคยบอกเด็กว่าอันตราย ยังไง ผมยอมรับการบล๊อกเว็บไซต์จำเป็นต้องมี แต่ก็น่าจะมีการปลูกฝังจิตสำนึกในการใช้งานที่ดีๆให้เด็กได้รับทราบด้วย ให้เค้ารู้จักอะไรผิดอะไรถูก เพราะเมื่อถึงเวลานั้นเด็กๆเหล่านี้ก็จะตัดสินใจได้เองว่าควรหรือไม่ควร อย่างไร"
นิรันดร์ได้เข้าไปช่วยงานในลักษณะแบบนี้บ่อยๆ ตามแต่เหตุการณ์ที่เกิดขึ้น พร้อมกับแสดงทัศนะว่าในเมืองไทยยังไม่ค่อยมีความก้าวหน้าในเรื่อง Security มากนัก ซึ่งในระยะใกล้นี้เขาก็มีโครงการที่จะเขียนหนังสือเล่าถึงช่องโหว่ใน เว็บไซต์ที่เขาพบเป็นกรณีศึกษา นอกเหนือจากเรื่องราวของเขาในหน้าเว็บส่วนตัวที่เปิดให้สมาชิกได้อ่านกัน
ยิ่งเข้าไปอ่านงานเขียนของเขาในหน้าเว็บแล้วก็อดอมยิ้มขำ ขำ ไม่ได้กับเรื่องราวที่เล่าสู่กันฟังด้วยภาษาง่ายๆ และได้สัมผัสถึงความน่ารักของนักโจรกรรมข้อมูลคนนี้
ที่มา : http://www.cioforum.in.th/cover_story/cover_story_39page1.php